法人口座を狙った詐欺に注意!最新の手口と企業がすべき対策を解説

法人口座を狙った詐欺・不正送金に注意
通信技術が発展したことによって、個人にも法人にも多くの利益がもたらされました。通信を使わない生活はもはや考えられないかもしれません。
その一方で、インターネット空間を悪用した犯罪も脅威になっています。
法人口座や法人向けインターネットバンキングを狙った詐欺や不正送金の被害が、国内で相次いで発生しています。
加えて、銀行員を装って電話をかけ偽サイトへ誘導する「ボイスフィッシング」など、手口はますます巧妙化するようになりました。
管理者のアカウントが詐欺に遭うような事態になれば、個人だけでなく企業全体の脅威となります。
法人口座を狙った犯罪から企業を守るには、経営者だけでなく、実際に振込操作を担当する経理・総務担当者も手口を理解し、備えておくことが重要です。
以下では、法人口座を狙った詐欺について解説しています。早めの対策で被害を防いでください。
この記事の目次
法人口座が詐欺のターゲットになる理由
法人口座は企業の事業資金を管理しているため、個人口座と比べて高額な資金が動くケースもあり、犯罪者から狙われるリスク が高い傾向があります。
多くの企業がインターネットバンキングを利用しているため、IDやパスワードといった認証情報が盗まれてしまえば不正送金に直結します。
企業の公式サイトなどから代表者名や電話番号、メールアドレスを調べた上で接触してくるケースも確認されました。
企業の事業資金を狙う犯罪は珍しくないので、法人口座を利用する企業は詐欺への警戒が欠かせません。
法人口座を狙った代表的な詐欺の手口
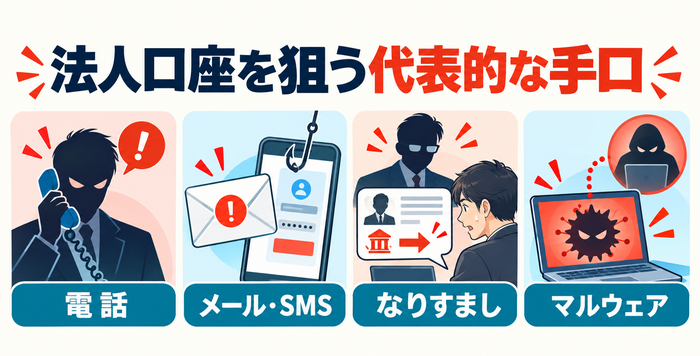
企業側が特に警戒すべき代表的な手口として、電話・メール・SNS・マルウェアなど複数の経路を悪用した詐欺が確認されています。
銀行や取引先、経営者になりすまして担当者に接触し、送金や認証情報の入力を促す手口が中心です。
以下では、それぞれの手口の特徴と見分け方を具体的に紹介していきます。どういった手口があるのかを知って、どのように対応するか考えてください。
銀行をかたる「ボイスフィッシング」
ボイスフィッシングは、犯人が銀行関係者を装って企業に電話をかけ、「PC環境の更新が必要」などと説明してメールアドレスや携帯電話番号を聞き出す手口です。
聞き出した連絡先にフィッシングメールやSMSを送付し、電話で誘導しながら偽サイトへアクセスさせて、インターネットバンキングのログインに必要な情報をだまし取ります。
さらに、偽サイトでID・パスワードなどのログイン情報を入力させ、遠隔操作ソフトのインストールを促して不正送金につなげるケースもあります。
これらの被害を防ぐためには、不審な電話には、その場で対応したり案内に従ったりせず、一度電話を切って、銀行の公式サイトなどに掲載された連絡先から確認すると良いでしょう。
また、不審なメールのURLは開かないようにしてください。
銀行などの金融機関が、電話やメールでインターネットバンキングのログインパスワードや暗証番号などを尋ねることはありません。
口座に関わる情報は安易に他人に伝えたり、入力したりしないでください。
メール・SMSから偽サイトへ誘導するフィッシング詐欺
銀行などの金融機関を装ったメールやSMSを送信し、本物そっくりの偽サイトへ誘導する手口が広く確認されています。
これらのメールやSMSは、「利用停止」「本人確認」「セキュリティ強化」など緊急性を感じさせる文面である点が特徴です。
受け取った側を不安にさせてリンクのクリックを促すケースが多いです。
フィッシング詐欺では、精巧に模倣されたログイン画面にID・パスワードなどを入力させて認証情報を盗み取った上で不正送金を行います。
不審なメールやSMSのリンクはクリックせず、金融機関の公式サイトや公式アプリからログインしてください。
社長や取引先になりすますビジネスメール詐欺
社長や役員、取引先などになりすまして経理担当者に連絡し、送金を求める「ビジネスメール詐欺」が発生しています。
「至急振り込んでほしい」「新規プロジェクトの支払いが必要」などと業務を装い、送金や情報提供を要求する手口が中心です。
警察庁は2026年2月13日、実在する社長名や会社名を使う「ニセ社長詐欺」について法人向けに注意喚起を行っています。
ビジネスメール詐欺を防ぐには、社内で送金に関するルールを整備しておくようにしてください。
また、メールで「新プロジェクトのためのSNSグループ作成」などの指示があった場合には注意してください。
マルウェア・遠隔操作による不正送金
不審なファイルやソフトを開かせることで端末をマルウェアに感染させ、情報を盗み取る手口です。
マルウェアに感染するとインターネットバンキングの認証情報などを盗み取られ、不正送金に悪用される可能性があります。
また、遠隔操作ソフトを利用して企業のパソコンを外部から操作し、送金操作を行わせる手口にも注意しなければいけません。
これらの不正送金を防ぐには、不審なファイルやメールは開かず、公式サイトをブックマークしてそこからアクセスするようにしてください。
法人口座を詐欺・不正送金から守るための対策
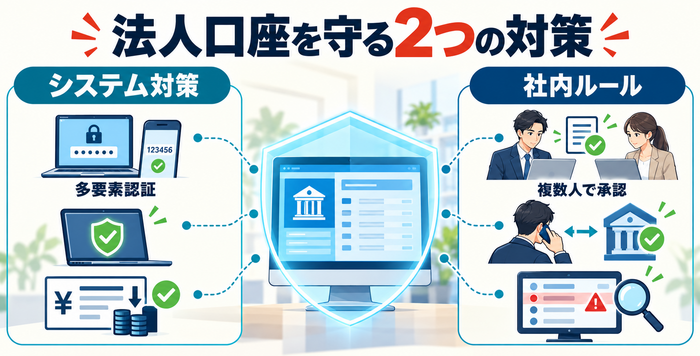
法人口座を詐欺から守るためには、システム面の対策に加えて社内の振込ルールを整備することが重要です。
認証方法の強化や端末のセキュリティ対策だけでなく、承認フローの見直しなど組織的な備えが求められます。
以下では、企業がすぐに取り組める具体的な対策を項目ごとに紹介していきます。
銀行からの電話・メールをその場で信用しない
仕事で電話やメール、SMSは日常的に使用しているでしょう。
しかし、電話などで案内されたURLやメール内のリンクに、その場で安易にアクセスしないことが基本の対策です。
アクセスを求められた時には一度電話を切り、銀行の公式サイトに掲載されている代表番号などから内容を改めて確認してください。
銀行を名乗る相手であっても、ID・パスワードなどの認証情報をその場で伝えないよう徹底してください。
多要素認証・ワンタイムパスワードなどを利用する
利用している銀行が提供しているセキュリティ機能を確認し、積極的に活用することが不正送金対策として有効です。
IDとパスワードのみに依存するのではなく、ワンタイムパスワードなど複数要素を組み合わせた認証方法を利用してください。
電子証明書など、契約している銀行が提供する追加のセキュリティ機能についても併せて確認します。
電子証明書は、個人や法人が確かに本人であると証明するデジタルデータです。インターネットバンキングの本人確認や送金時の認証などに使われています。
振込限度額を必要以上に高く設定しない
不正送金に備えて、1日あたりの振込限度額は、実際の業務で必要となる範囲にとどめて設定するのが理想的です。
限度額を必要以上に高く設定しないことで、万が一アカウントを乗っ取られた場合でも被害額を抑えられます。
また、限度額の設定は一度で終わらせず、取引状況の変化に応じて定期的に見直すようにしてください。
振込の申請者と承認者を分ける
担当者ひとりだけで高額送金まで完了できる体制は、不正送金のリスクを高めてしまいます。
振込の申請者と承認者を分け、複数人の確認を経てから送金が実行される体制を整えるようにしてください。
可能であれば申請と承認を異なる端末で行い、少人数の企業でも一定額以上は代表者確認を必須とするような社内ルールを設定すると良いでしょう。
振込先の変更は別の連絡手段で確認する
なりすましで「振込先口座が変わった」という内容のメールが送られてくる詐欺もあります。メールや電話だけを根拠に、振込先を変更しないことが基本の対策です。
普段利用している電話番号など、メールとは異なる連絡手段で取引先や本人に直接確認するようにします。
社長からの送金指示であっても例外を設けず、必ず別経路での確認を行うルールを徹底するようにしてください。
インターネットバンキングを利用する端末のセキュリティを強化する
OSやブラウザなどのソフトウェアは、常に最新の状態に保ち既知の脆弱性を悪用されないようにしてください。
セキュリティソフトを導入した上で定期的に更新し、不正なプログラムの検知率を高めておくことが大切です。
不審なソフトや遠隔操作ソフトの可能性を考えて不要なインストールは避けます。必要に応じてインターネットバンキング専用端末の導入も検討してください。
ログイン履歴・口座の取引履歴を定期的に確認する
インターネットバンキングのログイン履歴を定期的に確認しておくと、不審なログインを早期に発見できる体制を整えられます。
口座の取引履歴もあわせて確認し、身に覚えのない振込がないかをこまめにチェックすることが重要です。
銀行が提供している取引通知サービスなどがあれば積極的に活用してください。こまめにチェックを実施することが異常の早期発見につながります。
従業員を狙った詐欺への社内対策も必要
法人口座のセキュリティは、経営者本人だけが対策を行っても十分とは言い切れません。現場の従業員も含めた社内全体での備えが求められます。
実際に振込操作を行う経理・総務担当者を含め、全社員が詐欺の手口を理解しておくことが被害防止に欠かせません。
以下では、従業員を狙った詐欺に備えるために企業が整えておきたい社内ルールを具体的に紹介します。
経理・総務担当者にも詐欺の手口を共有する
ボイスフィッシングやニセ社長詐欺など、最新の詐欺の手口を経理・総務担当者とも定期的に共有します。
「銀行から電話が来た」「社長から急な送金依頼が来た」といった場面を想定し、対応方法を事前に決めておいてください。
不審な連絡を受けた際にすぐ相談できる窓口や担当者を社内であらかじめ明確にしておくのが理想的です。
実際に直面してから慌てることがないように、事前に対応のフローチャートを作成しておいてください。
高額振込・振込先変更の社内ルールを決める
被害を抑えるためにも、一定額以上の振込については、複数人による承認を経てから実行する社内ルールをあらかじめ定めておくようにします。
新規の口座への振込については、メールだけで完結させず必ず電話などで内容を確認するようなルールを設定すると良いです。
振込先の変更が発生した場合は、メールとは別の経路で本人・取引先に確認してください。こうした社内ルールを徹底して運用することが被害を防ぎます。
「急いで振り込んで」といわれても確認を省略しない
詐欺の手口では「至急」「極秘」「今日中」など、担当者を焦らせる言葉が使われやすい傾向があります。
経営者からの指示であっても、通常と異なる内容の送金であれば必ず確認するルールを社内で徹底してください。
どれほど急いでいても確認の手順を省略しないことをあらかじめ全社員に周知し、焦らせる連絡自体を疑う意識を持たせることが重要です。
法人口座で詐欺・不正送金の被害に遭った場合の対応
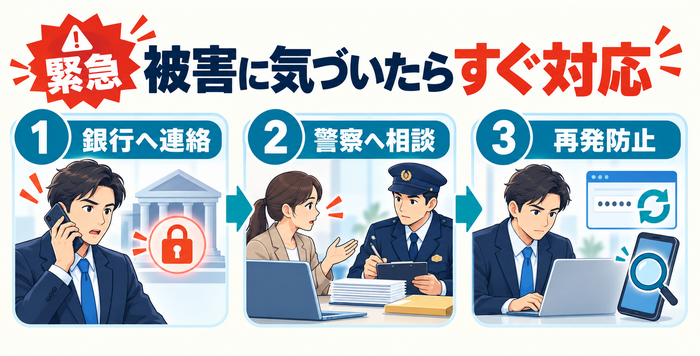
不正送金を発見した場合は、被害の拡大を防ぐためにできる限り迅速に対応することが求められます。
銀行や警察への連絡に加えて、再発防止に向けた社内での原因確認も並行して進めてください。
以下では、被害に遭った際に企業が取るべき具体的な対応の流れを紹介します。
すぐに取引銀行へ連絡する
不正送金が判明した場合、または疑われる場合は速やかに取引銀行へ連絡することが最優先の対応です。
インターネットバンキングの利用停止など、被害拡大を防ぐために必要な措置について銀行から指示を受けるので従って行動します。
被害の拡大を防ぎ、資金の組み戻しなどの対応につなげるためにも、できるだけ早く銀行へ連絡することが重要です。
被害に遭った時の対応は社内でルール化して、被害に遭った時に迷わずすぐに行動するようにしてください。
警察へ相談・被害申告する
銀行への連絡とあわせて、最寄りの警察署や都道府県警の相談窓口にも速やかに相談するようにしてください。
不審なメールやSMS、電話番号、振込記録などの証拠は削除せず、そのまま保存しておくことが重要です。
被害申告の内容は捜査や再発防止策の検討にも役立ちます。捜査や被害状況の把握に役立つため、できるだけ詳細な状況を伝えてください。
パスワード変更・端末確認など再発防止を行う
銀行への連絡や利用停止など必要な措置を講じた上で、認証情報の変更など再発防止策を進めます。
マルウェア感染が疑われる場合は、専門家や銀行の指示を受けて対応してください。
利用していた端末がマルウェアなどに感染していないか、専門家の協力も得ながら確認します。
被害が発生した原因を調べた上で、振込ルールや承認フローを見直してください。今後の再発防止につなげられるように、新しいルールを策定します。
法人口座の詐欺対策は「システム」と「社内ルール」の両方が重要
法人口座を狙った詐欺は、フィッシングだけでなく電話や経営者へのなりすましなど手口が多様化しています。
多要素認証や端末管理といったシステム対策に加えて、複数人承認や振込先変更時の本人確認など「人」の対策も欠かせません。
特に小規模企業では権限が集中しがちです。
しかし、管理者が不在の時や負荷集中が業務に与える影響が大きく、権限者のPCやアカウントの情報が漏洩すれば企業全体のリスクに直結します。
最低限の確認ルールを定めて、銀行のセキュリティ設定と社内ルールを定期的に見直して被害を防止してください。
創業手帳(冊子版)は、事業に前向きに取り組む人に向けたコンテンツを多数掲載しています。社会の変化やトレンドの情報なら創業手帳をご覧ください。
(編集:創業手帳編集部)
 創業手帳
 創業手帳0
 補助金ガイド
 飲食開業手帳